


Новые требования FedRAMP: Внедрение постоянного управления уязвимостями
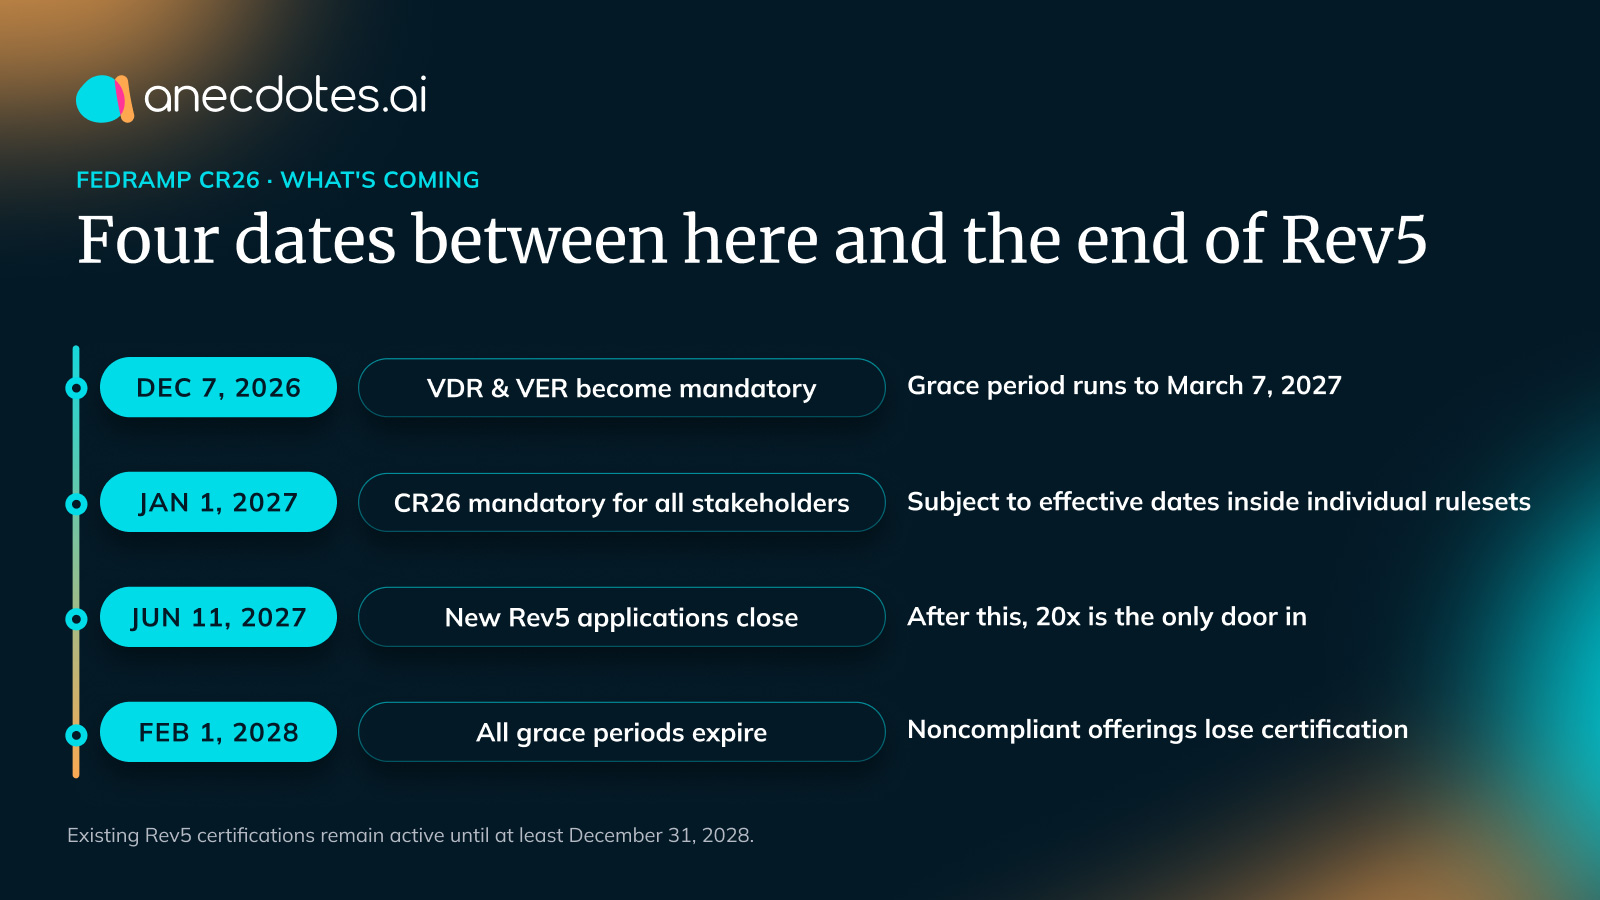
Согласно новым требованиям FedRAMP, связанные с VDR (Vulnerability Detection and Remediation) и VER (Vulnerability Evidence Requirements), управление уязвимостями становится более непрерывным процессом. Введение более частых сканирований, сокращение сроков устранения уязвимостей и усиление требований к доказательствам — это лишь первые шаги к более автоматизированной и эффективной системе соблюдения стандартов безопасности.
Согласно новым правилам, организации, работающие с федеральными данными, должны будут проводить ежедневные сканирования для выявления уязвимостей. Это значительно увеличивает частоту мониторинга безопасности и позволяет быстрее реагировать на потенциальные угрозы. Кроме того, новые требования подразумевают более строгие сроки для устранения выявленных уязвимостей, что должно повысить общую безопасность систем.
Согласно экспертам, срок до 7 декабря, установленный для внедрения новых требований, является лишь началом более глобального перехода к непрерывной валидации соблюдения норм безопасности. Это изменение предполагает, что организации будут вынуждены адаптироваться к новым условиям, внедряя автоматизированные процессы для управления уязвимостями.
Введение таких требований также может привести к необходимости пересмотра существующих стратегий кибербезопасности и инвестиций в новые инструменты и технологии. Эксперты подчеркивают важность подготовки к этим изменениям заранее, чтобы избежать проблем с соблюдением норм в будущем.
Таким образом, новые требования FedRAMP могут оказать значительное влияние на подходы к управлению безопасностью в государственных и частных организациях, что в конечном итоге повысит уровень защиты данных и систем от киберугроз.

