Войти или зарегистрироваться
Выберите удобный способ — аккаунт создастся автоматически.
Или войдите по логину и паролю


 |
|

05.09.2026, 16:58
|
|
Познающий
Регистрация: 20.06.2026
Сообщений: 65
С нами:
0
Репутация:
0
|
|
Нет, Маркет не переловил, там левая сетка Kyivstar_54
Давай ты как-то разберёшься.
Чекай через OnlineHashCrack, он покажет какие косячные.
Ну и лови через норм инструменты.
|

|
|
05.09.2026, 17:09
|
|
Новичок
Регистрация: 29.08.2026
Сообщений: 2
С нами:
0
Репутация:
0
|
|
Уважаемые форумчане, можно получить обратную связь по поводу моего сообщения № 1285, там получается сложный пароль? Кто-то может посоветовать в каком направлении "рыть"? Заранее спасибо за ответ!
|
|
|
|
05.09.2026, 17:27
|
|
Познающий
Регистрация: 20.06.2026
Сообщений: 65
С нами:
0
Репутация:
0
|
|
Сообщение от FiRERbrn
можно получить обратную связь
Если нет ответа, значит не найден.
Сообщение от FiRERbrn
Кто-то может посоветовать в каком направлении "рыть"?
1. Чекнуть все Ланеты по ESSID: Lanet на p3wifi. Мутируешь их немного, типа + новые цифры/даты к ключевому слову, см. выше мой прошлый совет человеку. Только отбери по региону, совсем далёкие точки в других странах чекать нет смысла. И создаёшь словарик, перебираешь.
Также, у тебя там TP-Link, а значит скорее всего WPS (см. по модели устройства, модель может определить виндовая WiFiInfoView, сетевуха должна уметь в монитор!), может быть Lanet+WPS, но думаю ребята уже чекнули этот вариант.
Чем больше вы дадите инфы, тем лучше, например город/регион (могут быть улицы+цифры или т.п.)
2. Платная соседняя ветка.
Последний раз редактировалось burasiki; 05.09.2026 в 17:57..
|
|
|
|
05.09.2026, 17:32
|
|
Новичок
Регистрация: 01.09.2026
Сообщений: 3
С нами:
0
Репутация:
0
|
|
Сообщение от burasiki
Нет, Маркет не переловил, там левая сетка Kyivstar_54
Давай ты как-то разберёшься.
Чекай через OnlineHashCrack, он покажет какие косячные.
Ну и лови через норм инструменты. Ловлю через minidwep, вроде норм прога
проверил здесь: https://hashcat.net/cap2hashcat/
ну да Market не в адеквате, его надоело перелавливать, хотя в Elcomsoft определяет как валидный.
Kyivstar_54 убрал.
а Kyivstar43 пароль нашёлся?
|
|
|
|
05.09.2026, 19:25
|
|
Познающий
Регистрация: 20.06.2026
Сообщений: 65
С нами:
0
Репутация:
0
|
|

Сообщение от mosh36o
minidwep
Эм, хз что это, если честно...
Моя рекомендация ParrotOSv6.4 (Security!) + GUIшный Airgeddon. Можно и Кали, но последний уже вшит в Паррот, и не надо ничего доустанавливать и компилировать. На виртуалке Паррот в режиме LiveUSB в .iso робит как часы. Не надо никаких флешек, или установки его как второй ОС с грабом, и прочих хлопот.
Рекомендуемые адаптеры там же.
Сообщение от mosh36o
Kyivstar43 пароль нашёлся?
Всем на заметку, на новых Netis есть такое:
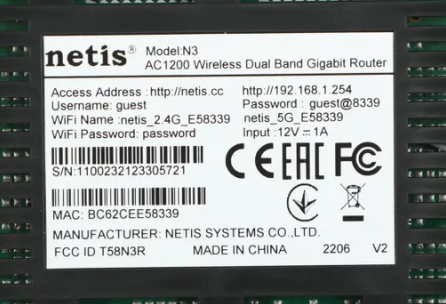
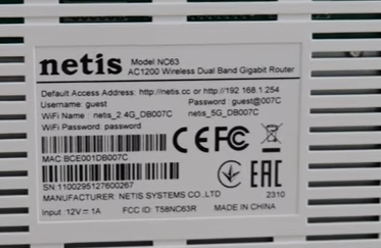
Т.е. пасс могут поставить и guest@+последние 4 символа МАКа. guest - это также имя пользователя для админки.
По умолчанию именно для вафли там password, его никто оставлять не будет, а вот этот guest@ в принципе могут, и удобно для забывчивых, он всегда напечатан на днище.
На более новых моделях никаких пассов нет, т.е. он задаётся принудительно вручную при первой настройке.
Вот почему надо использовать WiFiInfoView, которая умеет пробивать имя/модель роутеров. Модель роутера и подскажет куда вам "копать".
Я прочекал твою сеть, к сожалению не guest@
|
|
|
|
05.09.2026, 20:43
|
|
Новичок
Регистрация: 05.09.2026
Сообщений: 1
С нами:
0
Репутация:
0
|
|
|
|
|
|
06.09.2026, 14:45
|
|
Познающий
Регистрация: 20.06.2026
Сообщений: 65
С нами:
0
Репутация:
0
|
|
Сообщение от FiRERbrn
в каком направлении "рыть"?!
+ автомобильные номера
|
|
|
|
06.09.2026, 16:09
|
|
Новичок
Регистрация: 14.08.2026
Сообщений: 9
С нами:
0
Репутация:
0
|
|
Сообщение от burasiki
Ещё один...
Сложно в .капах ловить? В кали запускаешь вайфайт и он в таком формате дергает.. хэшкэт с ним работает, деауф предлагаешь ловить? так не было клиентов
|
|
|
|
06.09.2026, 16:25
|
|
Познающий
Регистрация: 20.06.2026
Сообщений: 65
С нами:
0
Репутация:
0
|
|
Сообщение от kombeko
так не было клиентов
Хз, как он там ловит, я если и юзаю wifite, то v2 (это новая итерация которую поддерживаю)
А вообще, сомневаюсь в PMKID для 50:FF:20 Лизы, ибо это кажется новые Кинетики KN-серии, их уже отучили от вещания PMKID.
Если что лови в пассивке, обычно клиент всё-таки приходит.
Код:
ip link show
sudo airmon-ng check kill - можно пропустить, если адаптер уже в мониторе
sudo airmon-ng start [имя нужного тебе интерфейса, не всегда wlan0mon, но обычно он или wlan1mon, если несколько адаптеров]
sudo airodump-ng wlan0mon (ну или wlan1mon)
останови скан CTRL+C, и выбери сетку
sudo airodump-ng --bssid [TARGET_BSSID] -c [CHANNEL] -w passive_capture wlan0mon
пример: sudo airodump-ng --bssid 10:9A:00:00:D6:BC -c 7 -w passive_capture wlan0mon
По умолчанию файл кинет в /home/user
P.S. Я по итогу переименовал в .hc2200 и вроде WPR съела, но она может много что съесть и даже начать перебирать, но по факту ничего не найдёт.
Кароч, как хотите, но .cap шансы могут увеличить 
Последний раз редактировалось burasiki; 06.09.2026 в 17:52..
|
|
|
|
06.09.2026, 16:56
|
|
Новичок
Регистрация: 14.08.2026
Сообщений: 9
С нами:
0
Репутация:
0
|
|
сразу отдал пмкид  , я тоже глянул что кинетик, была надежда что пароль 8-digit, но не прокатило. Может прошивка старая - поэтому еще отдал. Или ты имеешь ввиду что отдать может хню, которую бесполезно брутить?
в основном всегда пмкид дергаю , проблем не было, если пароль в словаре. На памяти последние попытки "зароуминить" двух RT-GPON не увенчались успехом, в упор не отдает пмкид: B4:EF:30 и B0:76:1b
часами их дрочил, потом плюнул, все равно словарей на них нет 
Последний раз редактировалось kombeko; 06.09.2026 в 16:59..
|
|
|
|
|
|
|
Предыдущая тема
Следующая тема
|
Здесь присутствуют: 1 (пользователей: 0 , гостей: 1)
|
|
|
|






 Линейный вид


